Due gruppi filorussi hanno rivendicato un’ondata di attacchi che ha mandato in tilt frigoriferi e congelatori di decine di supermercati in Europa, ma molti esperti mettono in dubbio la versione ufficiale. La questione è oggi cruciale: se confermata, la vulnerabilità interessa la catena alimentare e apre scenari più ampi di rischio per infrastrutture critiche.
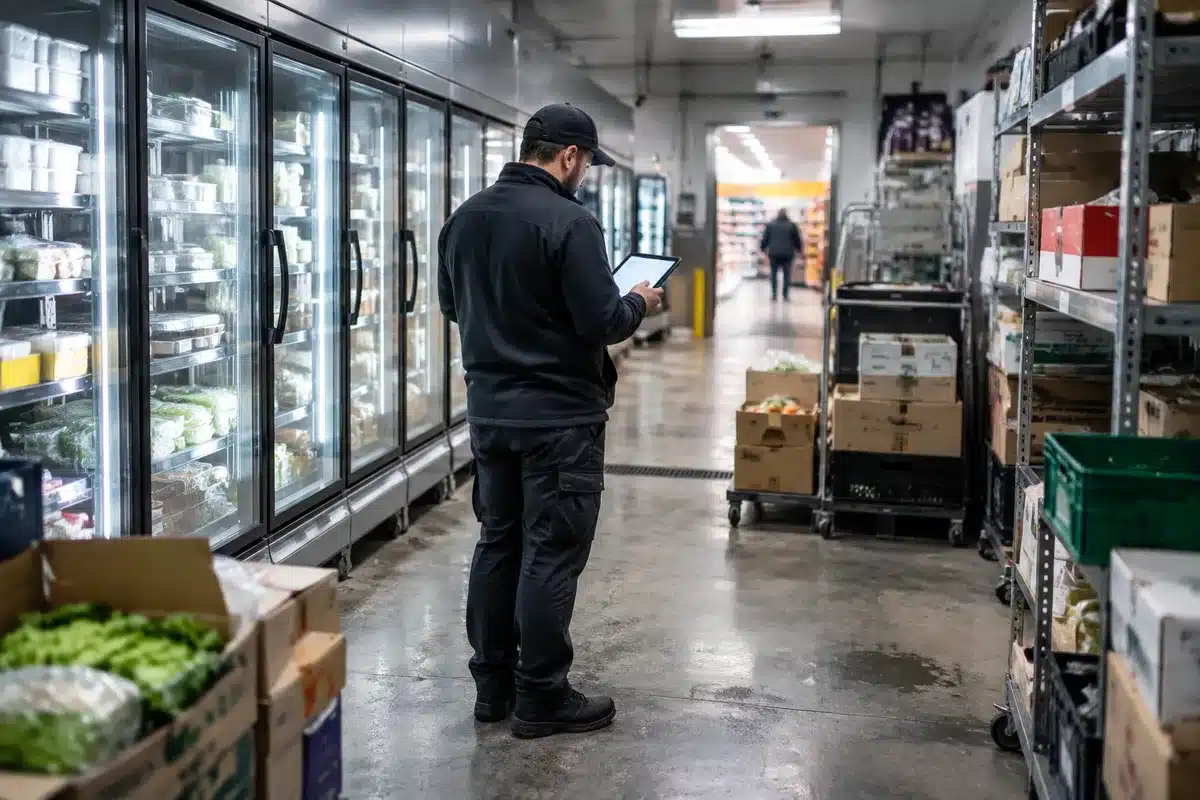
In Italia gli episodi segnalati hanno coinvolto punti vendita in Sicilia, Toscana e in provincia di Trento: i dispositivi di refrigerazione avrebbero smesso di funzionare all’improvviso, con aumento delle temperature e perdita di merci deperibili. Secondo i gruppi che hanno parlato, l’obiettivo sarebbe stato il software di gestione remota usato per monitorare e intervenire sui parametri dei frigoriferi.
Che cosa è successo e dove
Segnalazioni analoghe sono arrivate da diversi Paesi europei: Belgio, Germania, Irlanda, Paesi Bassi, Portogallo, Estonia, Finlandia e Svezia. In Francia, fonti riportano che a metà ottobre erano stati colpiti circa 700 punti vendita.
Nei resoconti degli operatori la conseguenza più immediata è stata lo scarto di alimenti rovinati e danni economici per i negozi. Ancora da chiarire è la portata reale dell’incidente e la lista precisa dei luoghi interessati.
I gruppi che hanno rivendicato
I due collettivi che si sono attribuiti l’azione sono NoName057(16) e Z‑Pentest. Il primo è noto soprattutto per attacchi di tipo DDoS — sovraccaricare un servizio con traffico — mentre Z‑Pentest, nato nel 2024 da rami di NoName057(16) e del gruppo CARR, è associato a intrusioni in sistemi industriali esposti online.
Nel materiale diffuso su Telegram i due gruppi hanno citato due marchi della refrigerazione, Danfoss e Dixell, sostenendo di non aver usato malware e affermando di poter colpire anche reti idriche, centrali elettriche e magazzini alimentari. Poche ore prima NoName057(16) aveva rivendicato un attacco DDoS al sito di Danfoss e pubblicato file contenenti presunte email di clienti e dipendenti.
Perché gli esperti sono scettici
La rivendicazione presenta elementi che sollevano dubbi tra gli analisti: manca qualsiasi dettaglio tecnico verificabile — nomi dei negozi, modalità di accesso, tempistiche precise — e la comunicazione non fornisce prove dirette dell’intrusione.
Il ricercatore Oleg Shakirov ha osservato dettagli curiosi: il file originale del video prodotto con un’intelligenza artificiale portava un nome russo che può essere tradotto come “stronzata”, un indizio che alimenta la cautela degli esperti. Inoltre, gli attacchi più gravi risalgono a metà ottobre ma la rivendicazione è arrivata con settimane di ritardo, anomalia rispetto allo stile abituale di questi gruppi.
| Elemento | Dettagli | Punti di incertezza |
|---|---|---|
| NoName057(16) | Conosciuto per attacchi DDoS; ha già colpito siti istituzionali in Italia. | Metodo rivendicato (nessun malware) non coerente con attività DDoS; mancano prove. |
| Z‑Pentest | Formatosi 2024; specializzato in accessi a sistemi industriali con password deboli. | Rivendicazione generica, senza tecnicalità che consentano verifica. |
| Aziende citate | Danfoss, Dixell — segnate come bersagli nei messaggi pubblicati. | Danfoss ha subito un DDoS sul sito; non confermata compromissione interna. |
Tempistiche, responsabilità e dinamica delle rivendicazioni
Un altro elemento sospetto è la sequenza degli eventi: un canale Telegram di cybersecurity, CyberPulse, aveva ipotizzato la pista Z‑Pentest; a poche ore da quella segnalazione NoName057(16) ha pubblicato la rivendicazione. Secondo alcuni osservatori, i gruppi avrebbero colto l’opportunità mediatica per appropriarsi della notizia.
L’Agenzia di cybersicurezza nazionale (ACN) ha adottato un approccio prudente: fonti dell’agenzia hanno detto che è ancora presto per attribuire con certezza gli incidenti, anche perché non è stata completata la ricostruzione tecnica delle intrusioni. Il direttore dell’ACN, Andrea Quacivi, è stato audito mercoledì dal COPASIR — il comitato parlamentare di controllo sui servizi — proprio per discutere del tema.
L’ACN ha già invitato le aziende della grande distribuzione a rafforzare le difese: secondo l’agenzia molti attacchi sono stati facilitati da software non aggiornati o obsoleti, difficili da aggiornare perché fuori produzione.
Quali sono le implicazioni pratiche
Per i consumatori le conseguenze più evidenti sono spreco alimentare e possibili disagi negli approvvigionamenti locali. Per le aziende significa costi di sostituzione merci, interventi tecnici urgenti e danni reputazionali.
- Rischio operativo: interruzioni alle catene del freddo possono compromettere la sicurezza alimentare.
- Impatto economico: perdita di prodotti e spese per ripristino e aggiornamenti.
- Allarme più ampio: se le vulnerabilità fossero reali e replicabili, la stessa superficie d’attacco potrebbe colpire servizi critici.
Esperti di sicurezza raccomandano misure consolidate: segmentazione delle reti, rimozione di credenziali di default, aggiornamenti tempestivi e monitoraggio continuo degli accessi remoti. Tuttavia, molte realtà del retail gestiscono impianti con software legacy che complicano interventi rapidi.
Al momento la vicenda rimane in evoluzione: le autorità di cybersicurezza continuano le verifiche tecniche e le aziende coinvolte sono state avvertite di rafforzare le difese. Finché non emergeranno prove certe, la rivendicazione resta un elemento da valutare con cautela.
Articoli simili
- Sorveglianza Remota sui Computer dei Magistrati: Quanto È Probabile?
- Trump ordina stop agli attacchi energetici fino al 6 aprile: Israele amplia offensiva in Libano
- Spionaggio israeliano su negoziatori: accuse di fosforo bianco sul Libano, Idf smentisce
- Ucraina: Umerov è il Nuovo Capo Negoziazione Pace, Yermak Si Dimette per Scandalo Corruzione
- Ex studenti del Malignani svelano: il futuro dell’innovazione e le nuove frontiere tech!
Lorenzo è un giornalista appassionato di scoperte e di nuovi orizzonti. I suoi racconti di viaggi e moda sono scritti in modo semplice e diretto, rendendo le tendenze internazionali facilmente comprensibili. La sua scrittura dinamica e informativa guida i lettori nel mondo delle nuove avventure stilistiche.